Vážení obchodní partneři,
rádi bychom Vás pozvali na naší tradiční podzimní konferenci ALEF Security Talk 2026. Tento ročník se zaměří na aktuální témata v oblasti kybernetické bezpečnosti a nabídne bohatý program, který kromě odborných přednášek přinese také praktické ukázky řešení a reálné use casy z firemního prostředí. Konference nese podnázev: Na vlnách umělé inteligence!
Neváhejte a zajistěte si své místo ještě dnes!
* Registrace je závazná. V případě, že se nebudete moci zúčastnit, prosíme o včasné zrušení registrace nebo informaci o neúčasti. Nepotvrzené absence budeme zohledňovat při rozesílání pozvánek na budoucí akce.
AGENDA |
|||
| 8:30 – 9:30 |
Registrace |
||
| 9:30 – 9:50 | Přivítání hostů |
Radek Švadlenka (Team Leader CyberSecurity Business Consulting | ALEF)
|
|
| 9:50 – 10:00 | Keynote |
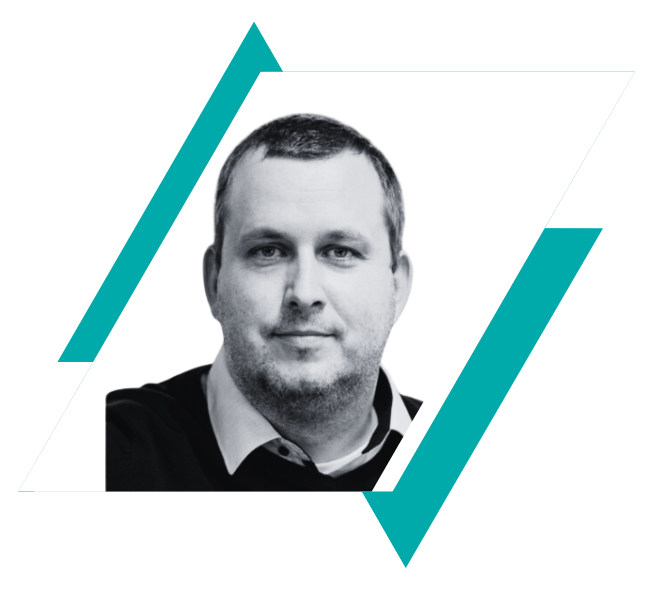
Pavel Hejduk (Manažer útvaru řízení informační a kybernetické bezpečnosti SKČ | ČEZ) |
 |
| 10:00 – 10:35 |
Agenti, asistenti a AIOps Umělá inteligence už není jen nástroj, který odpovídá na otázky. Postupně se stává součástí každodenního provozu IT. Co se změní, když asistenti získají kontext, agenti začnou spolupracovat napříč nástroji a AIOps propojí síť, bezpečnost i observabilitu? |
Jiří Herzig (Presales Engineer | ALEF) |
|
| 10:35 – 11:00 |
AI pod kontrolou: jak zkrotit modely, agenty a náklady Adopce AI přináší celou řadu výzev. Bezpečnost samotné inference — guardraily, red teaming — teď necháme stranou; té jsme se věnovali už mnohokrát. Zůstává druhá strana téže mince: AI governance. I tady vyčnívají tři výzvy nad ostatní — nekontrolované náklady na tokeny, chybějící přehled o tom, kdo a čím k modelům přistupuje, a rozjeté agentní volání nástrojů bez dohledu. F5 AI Gateway je řeší z jedné řídicí roviny. V této přednášce ukážeme, jak funguje Model Gateway, MCP Gateway a řízení přístupu — od RBAC a kvót přes metering tokenů až po sémantickou cache, která reálně snižuje jejich spotřebu. |
Milan Šimčík (F5 Solution expert | Team leader, ALEF) Martin Kylián (Senior Solutions Engineer | F5) |
|
| 11:00 – 11:30 | Coffee break | ||
| 11:30 – 11:50 |
NetApp AFX: storage pro AI se Zero Trust zabezpečením |
David Rusín (Business Unit Manager | ALEF)
|
|
| 11:50 - 12:50 |
PANELOVÁ DISKUZE |
Moderuje: Jan Kopřiva (Senior Lead CSIRT | ALEF)
Hosté: Zuzana Švecová (Generální ředitelka | Cisco) Barbora Vlachová (Vedoucí advokát, advokátní kancelář | PORTOS) Filip Dvořák (Zkladatel a ředitel společnosti Filuta AI ) Pavel Hejduk (Manažer útvaru řízení informační a kybernetické bezpečnosti SKČ | ČEZ) |
|
| 12:50 - 13:50 | Oběd | ||
| 13:50 - 14:15 |
Včasná detekce bezpečnostních incidentů Prezentace představí technologii pro monitorování a analýzu síťového provozu na dvojici scénářů. První je detekce tzv. “emerging threats”, tedy nově se objevující hrozeb a souvisejících indikátorů kompromitace. Druhý scénář představuje “retrospektivní analýzu”, tedy analýzu historických dat s využitím nově získaných indikátorů kompromitace s cílem vyloučit potenciální infiltraci v minulosti. Oba scénáře budou demonstrovány na živo. |
Pavel Minařík (Technologický ředitel | Flowmon Networks) |
|
| 14:15 – 14:40 |
ALEF AI Triage Agent: Agentic AI jako nový standard v kyberbezpečnosti AI Triage Agent je součástí ALEF Security Shield – cenově dostupného Splunk SIEM jako služby. Využívá principy Agentic AI k automatizaci analýzy bezpečnostních alertů, jejich prioritizaci a rychlejšímu rozhodování, zda a jak na incident reagovat. Výsledkem je méně manuální práce, rychlejší reakce na hrozby a dostupná kyberbezpečnost i pro organizace, které nemají vlastní SOC.
|
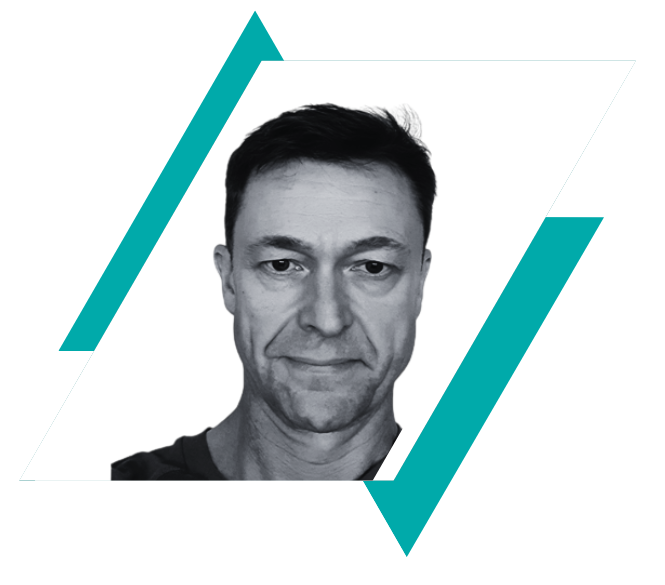
Radek Filip (Senior Splunk Engineer | ALEF)
|
 |
| 14:40 – 15:05 |
Microsoft 365 Assessment v praxi: zranitelnosti, nápravná opatření a příprava na Copilota Jak probíhala bezpečnostní analýza Microsoft 365 v úřadu, který pracuje s citlivými statistickými daty? Martin Strnad z ALEF NULA a Ing. Pavel Charvát z Českého statistického úřadu představí průběh a výsledky společného projektu. Analýza pokrývala identitní systém Microsoft Entra ID s napojením na Active Directory přes Entra Connect, správu koncových zařízení v Microsoft Intune, systém elektronické komunikace Exchange Online a sdílení dat a spolupráci v nástrojích SharePoint Online, OneDrive a Microsoft Teams. Ukáží vám, jak analýza probíhala, jak byly oblasti hodnoceny a které nálezy se v obdobných projektech opakují nejčastěji. Vysvětlí také, jak nálezy seřadili podle rizika a náročnosti nápravy a jak s nimi úřad plánuje pracovat.
|
Martin Strnad (Systems Engineer | ALEF) Ing. Pavel Charvát (Vedoucí Oddělení ochrany důvěrnosti a bezpečnosti informací | Český statistický úřad)
|
|
| 15:05 – 15:30 |
Nespustitelní - Jak AppLocker mění pravidla hry AI mění způsob, jakým software vzniká i jak rychle v něm dokážeme hledat nové zranitelnosti. Výsledkem je prostředí, ve kterém přibývá aplikací, závislostí, aktualizací i bezpečnostních nálezů a současně roste tlak na jejich správu.
|
David Buřínský (Systems Engineer | ALEF) |
|
| 15:30 – 16:00 | Coffee break | ||
| 16:00– 16:25 |
Od evidencie k inteligencii: AI v systéme WebArat WebArat AI - inteligentná podpora riadenia rizík a procesov kybernetickej bezpečnosti
|
Marek Uličný (Auditor, konzultant | WebArat solutions)
|
|
| 16.25 – 16:50 |
Budoucnost kyberbezpečnosti se musí natrénovat Nové technologie - a to nejen ty založené na principech AI - přinášejí nové hrozby, nástroje i nároky na lidi. V této prezentaci si ukážeme, jak se v důsledku technických i regulatorních změn mění požadavky na vzdělávání v oblasti kybernetické bezpečnosti a jak lze v této oblasti efektivně přistoupit praktickému rozvoji dovedností u řadových zaměstnanců, IT administrátorů i bezpečnostních specialistů. |
Jan Kopřiva (Senior Lead CSIRT | ALEF) Tereza Heinlová (TRN Account manager | ALEF)
|
|
| 16:50 – 17:15 |
Jak využít vaše AI pro síťovou compliance Ať už vaše organizace zvolí jakoukoli AI, její výsledky budou stejně kvalitní jako data, která jí poskytnete – a síť bývá největší slepé místo. Ruční tabulky, zastaralá dokumentace a roztříštěné pohledy jednotlivých týmů dělají z compliance auditů měsíce práce s nejistým výsledkem. Podíváme se, jak lze využít network digital twin nástroj IP Fabric jako přesný, průběžně aktualizovaný zdroj dat, díky kterému lze automaticky ověřovat soulad s DORA, NIS2, PCI DSS i interními politikami – a odchylky odhalit dřív, než je najde auditor. |
Vítězslav Šavel (Strategic Channels & Accounts Manager | IP Fabric) |
|
| 17:30 – 18:30 |
Večeře
|
||
| 19:00 - 19:30 |
Stand up - Nikola Džokič |
|
|
| 19:30 - 22:00 |
Networking |
||
GENERÁLNÍ PARTNER
Kontaktní osoba
Tereza Heinlová,
tereza.heinlova@alef.com
Místo konání
Hudební divadlo Karlín
Křižíkova 10/283
186 00 Praha 8
Mapa
V případě zájmu vyplňte prosím online přihlášku
Přihláška